사용자 편의성 유지
- 기존 백신 등 보안 소프트웨어와 충돌 방지
- 하드웨어 리소스 점유율 최소화
- 특정 업무 소프트웨어와 충돌 방지
보안, 메커니즘, 기술의 조화는 SMT 솔루션의 근본입니다. 기존 보안과 경쟁하는 것이 아닌 조화와 협력을 통해 보다 안전한 미래를 실현시키고 있습니다.
한 해 사이 늘어난 사이버 위협 2024 → 2025
국내 침해사고 신고과기정통부·KISA
+26.3%
국내 침해사고 신고: 2024년 1,887건, 2025년 2,383건, 26.3% 증가
전 세계 공개 랜섬웨어 공격Recorded Future
+47%
전 세계 공개 랜섬웨어 공격: 2024년 약 4,900건, 2025년 약 7,200건, 47% 증가
과기정통부·KISA는 2026년에 AI를 악용한 공격과 AI 서비스를 노린 공격이 늘어날 것으로 전망했습니다.
출처: 과학기술정보통신부·한국인터넷진흥원 「2025년 사이버 위협 동향과 2026년 전망」(2026.1) · Recorded Future(머니투데이 2026.2 보도) · Chainalysis(2026.2)
일반적으로 PC를 위협하는 모든 공격으로부터 백신이 보호해 준다고 믿고 있습니다. 하지만, 백신만으로는 지능화 되어가는 신.변종의 악성코드에는 취약합니다. 백신은 악성코드 사후 보완방식으로 감염된 컴퓨터를 치료하는 제품이기 때문입니다.
백신시그니처 기반 대응
DocStory
알려지지 않은, 그리고 진화하는 악성행위의 공격으로부터최선의 방어는 사전차단입니다.
랜섬웨어는 계속해서 진화하고 있습니다. 행위기반, 시그니처 기반으로 대응하기 힘든 이유입니다.
자동화된 DocStory의 엔진은 기존 화이트리스트 보안방식의 한계를 극복하여 최선의 보안성능을 유지하면서 사용자 편의성을 극대화 하였습니다.
DocStory는 3가지 강력한 엔진이 유기적으로 결합되어 랜섬웨어 등의 신.변종악성코드로부터 데이터를 안전하게 보호합니다.
글로벌 해킹 및 공격 시뮬레이션 업계의 리더인 이스라엘의 세이프브리치(SafeBreach) 제품으로 사이버 킬체인과 마이터어택(MITRE ATT&CK)을 접목한 공격 시뮬레이션 검증하였습니다.(2023년11월)
국내 A사 백신
56.23%
차단 성공 158 · 차단 실패 123
윈도우 디펜더
58.72%
차단 성공 165 · 차단 실패 116
DocStory
96.80%
차단 성공 272 · 차단 실패 9
| 테스트 환경 | 차단 성공 수 | 차단 실패 수 | 차단 성공률 |
|---|---|---|---|
| 국내 A사 백신 | 158 | 123 | 56.23% |
| 윈도우 디펜더 | 165 | 116 | 58.72% |
| DocStory | 272 | 9 | 96.80% |
테스트PC사양 : Windows10 Professional 64Bit, CPU 4코어, RAM 16GB, HDD SSD 500GB
검증 결과 전문 보기Adaptive WhiteList Defense
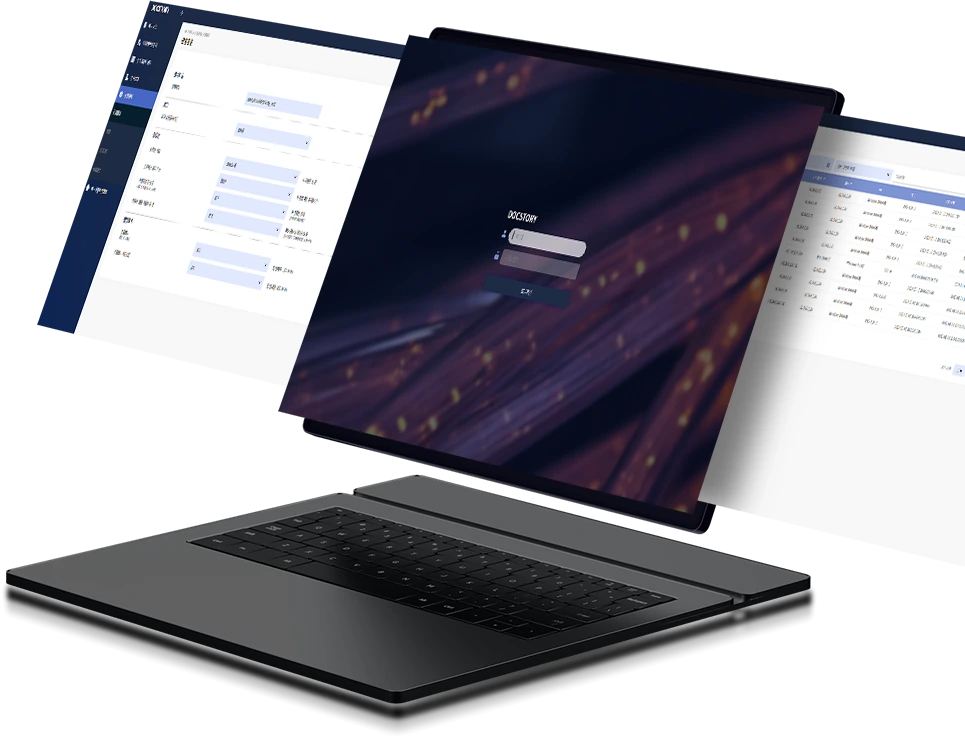
랜섬웨어 사전 차단 및 정보 유출 사전 차단을 지원합니다.
0%
평상시 에이전트 CPU 사용량
5MB
평상시 메모리 사용량 이내
52byte
1대당 1분 동안 네트워크 사용량
30여개
수 년 이상 운영 중인 관공서 및 기업
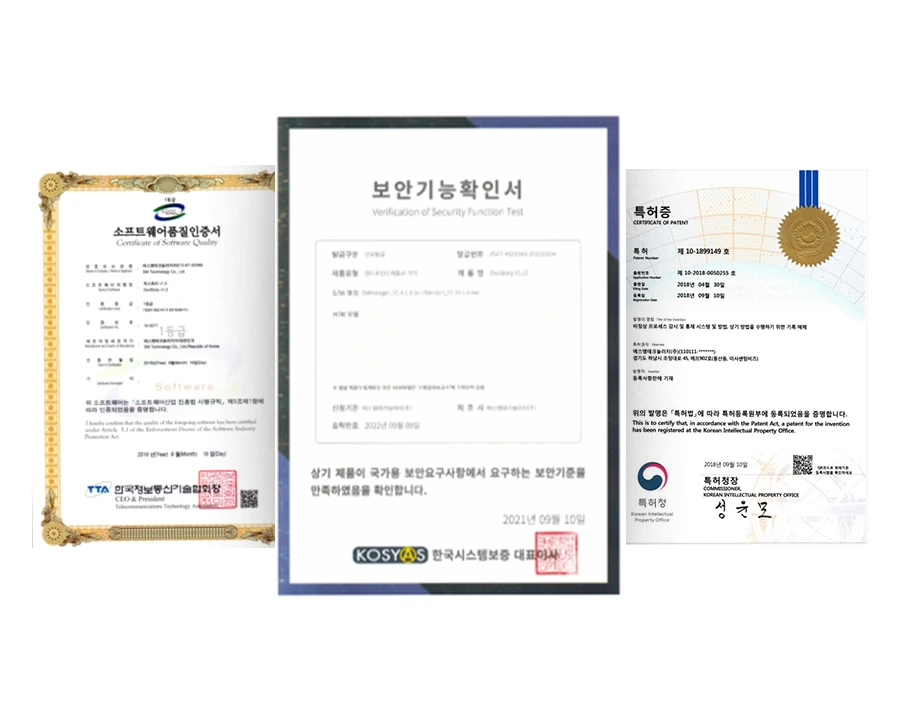
100여가지 국가용 보안기능 요구사항에 대한 시험을 통과하여 안정성 확보한 제품
자세히 보기
엔터프라이즈 운용환경에 적합한 제품 변화하는 환경에 유연하게 대응할 시스템
자세히 보기
개인 사용자와 소규모 사무실을 위한 제품, 관리 서버로 PC를 한곳에서 관리
자세히 보기
화이트리스트 방식의 솔루션으로 화이트리스트에 등록되지 않은 비인가 프로세스의 데이터 접근을 사전 차단하여, 랜섬웨어 뿐만 아니라 유출, 삭제, 위.변조 등의 어떠한 악성행위도 차단합니다.
윈도우 프로세스, 정상 디지털서명 프로세스는 엔진을 통하여 화이트리스트 자동 적용됩니다. 따라서 PC에서 사용하는 대부분의 프로세스는 화이트리스트로 등록할 필요가 없습니다. 보안에 취약한 일부분의 프로세스만 관리하면 됩니다. 화이트리스트 방식 보안 솔루션 문제점인 관리포인트 가중화를 90% 이상 절감하였습니다.
브라우저를 통한 설치파일 다운로드 후 수동 설치 방식을 제공하고, 필요할 경우 PMS 등을 통한 사용자 미인지(스텔스) 설치 기능을 제공합니다.
평상시 에이전트 운영 자원 소모량은 CPU 0%, Memory 5Mbyte 이내 입니다. 에이전트 설치 후 PC 성능 저하 현상은 일어나지 않습니다.
문의내용을 남겨주시면 담당자가 확인 후 빠른 시일 내로 연락드립니다.